

在賣貨便交易時收到要求「實名認證」、「確認付款」、「補匯款」的訊息或連結,幾乎可以直接判定是詐騙。賣貨便(統一超商 7-11 經營的店到店寄件服務)的官方系統不會透過私訊要你點不明網址,也不會要你輸入信用卡或 OTP 驗證碼。看完這篇能識破手法、當場驗證可疑連結、避免損失。
賣貨便詐騙的 4 種常見手法
1|假買家:要求點連結「驗證身份」或「確認付款」
這是最常見的版本。詐騙集團佯裝成買家,在二手交易平台或私訊中表達購買意願,順利議價後丟一個連結,要你「先到賣貨便系統實名認證」、「確認付款資訊」、「補填寄件資料」。連結點開是仿冒的登入頁,輸入帳號、密碼、信用卡資料後,個資與卡片資訊立刻外洩。
2|假客服:冒充 7-11 或賣貨便客服說「交易異常」
你正在等買家匯款或包裹送達,突然接到自稱「賣貨便客服」的來電或訊息,說你的訂單「狀態異常」、「需要重新設定」、「分期付款被誤點選」。對方語氣專業、會說出你真實的訂單編號(從前面假網址外洩取得),引導你到 ATM 操作或下載遠端控制 App。
3|假網站:仿冒賣貨便登入頁
詐騙集團架設長相幾乎一模一樣的假網站,網址通常只差一兩個字母或多一個短橫線。輸入帳號密碼後,前端會顯示「驗證中」假裝在跑流程,背後則把資訊送到詐騙集團伺服器。有些版本還會加碼跳出「請輸入信用卡資料完成驗證」的步驟。
4|多階段釣魚:先騙個資、再用「需重新匯款」騙錢
進階版手法分兩步走:第一步先用「驗證身份」騙個資與信用卡,第二步隔幾天再以「先前驗證失敗」、「需要重新匯款」為由要你直接轉帳。受害者因為前面已經透露不少資訊、加上對方確實叫得出名字與訂單,更容易上當。
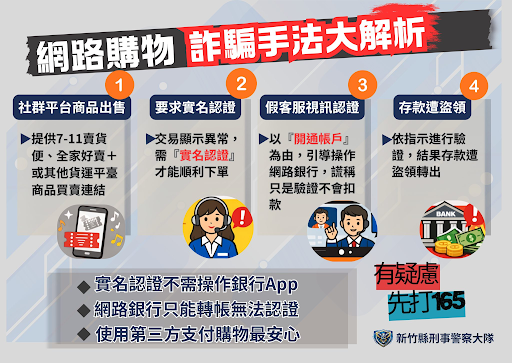
圖片來源:新竹縣刑事警察大隊
3 個重點辨識假賣貨便網址
1|檢查網域是否為官方
賣貨便的官方網域是 `myship.7-11.com.tw`。詐騙集團常見偽裝包括:
- 多加字母或符號:`myship-7-11.xxx`、`myshipp.com`
- 換成冷門頂級網域:`.top`、`.xyz`、`.click`、`.app`
- 用相似字母替換:`myship711.com`(沒有破折號的版本)
只要不是 `myship.7-11.com.tw`,就先當作可疑。
2|留意有沒有要你填信用卡或 OTP
官方賣貨便系統不會在「實名認證」或「身份驗證」步驟要你輸入信用卡卡號、安全碼、OTP 驗證碼。一旦頁面要求這些資訊,幾乎 100% 是詐騙。
3|訊息口吻有沒有「急迫」字眼
詐騙訊息常見話術:「24 小時內未完成將取消訂單」、「不立即驗證帳號將被凍結」、「請馬上補匯款」。正規平台不會逼你在幾分鐘內完成不熟悉的操作。
Whoscall 一鍵查:當下驗證可疑連結
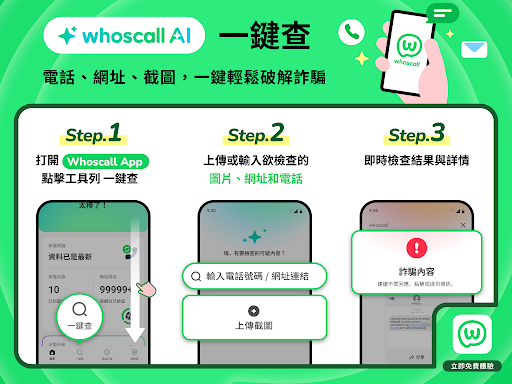
收到可疑訊息但不確定真偽,可以把連結貼進 Whoscall 一鍵查。三個亮點:
1|一站式驗證三種可疑內容
不論是買家私訊裡的連結、客服打來的陌生號碼,還是收到的訊息截圖,在同一個入口都能查。輸入號碼、貼上連結或上傳截圖,一鍵查替你一站式驗證所有可疑資訊。
2|Whoscall AI 即時辨識
不靠人工查詢、也不必上多個網站比對。一鍵查透過 Whoscall AI 自動分析輸入內容,幾秒內回傳辨識結果,讓識破詐騙變得更加容易。
3|結果分級清楚、附上判斷依據
辨識結果分成「詐騙內容」「可疑內容」「未發現風險」三級,當結果是「詐騙內容」或「可疑內容」時,下方會附上相關的新聞報導或品牌官方聲明連結,讓你理解這種詐騙的手法與脈絡。透過這些資訊,你可以比對目前遇到的狀況是否為詐騙,進而自行做出判斷。
操作教學:用 Whoscall 一鍵查驗證賣貨便連結
1. 打開 Whoscall App,點下方「一鍵查」
2. 把買家或客服傳來的可疑網址貼上,或上傳訊息截圖
3. 等待 Whoscall AI 完成辨識
4. 依照結果分級與建議決定下一步行動
已經點了連結、填了資料怎麼辦?
點到不代表立刻有事,重點是接下來的處理:
已輸入信用卡資料:立刻致電發卡銀行掛失卡片、辦理換卡,並留意近期帳單有無異常扣款
已輸入帳號密碼:立刻去原服務修改密碼、開啟兩階段驗證,並檢查其他使用相同密碼的服務
已被指示 ATM 操作或已完成轉帳:立即停止操作,撥 165 或 110 報案
截圖保留所有對話、連結、頁面:作為報案與銀行調查的證據
常見問題 FAQ
Q:賣貨便的官方網域是什麼?
A:`myship.7-11.com.tw`。任何不同於此網域的連結都應視為可疑。
Q:賣貨便會主動傳簡訊或私訊要我「實名認證」嗎?
A:不會。官方系統不會透過私訊要求你點不明連結或輸入信用卡資料。
Q:買家很急著要我「先驗證才付款」,是不是詐騙?
A:高度可能。正常的賣貨便流程是買家下單後到取貨店家付款,賣家不需要先「驗證身份」買家才會匯款。
Q:我已經把帳號密碼輸進假網站,後續會發生什麼?
A:可能的後果包括:信用卡盜刷、第三方支付帳號被盜用、社群帳號被盜後再轉騙親友。建議立刻修改所有相同密碼的服務,並通報 165。
Q:用 Whoscall 一鍵查顯示「未發現風險」,就一定安全嗎?
A:「未發現風險」代表目前資料庫沒有警示紀錄,但詐騙網址更新速度極快。建議搭配「3 個重點辨識假賣貨便網址」做交叉確認。
立即開啟 Whoscall,用一鍵查保護自己 👇